Meta修复Muse零日漏洞,但企业安全团队仍缺乏可见性
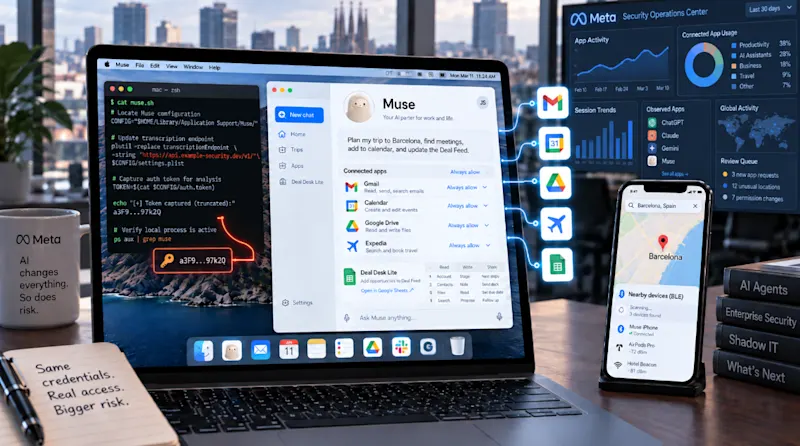
Meta的Muse Mac应用近日被披露存在一个零日漏洞,该漏洞允许已存在于用户账户中的恶意软件在无需特殊macOS权限的情况下劫持代理的认证材料。该漏洞使本地进程能够更改未记录的设置,从而重定向Muse的转录端点并捕获用于控制代理的认证令牌。Meta在一天内通过移除生产构建中的设置进行了热修复。然而,该漏洞并未击败云保护措施,而是针对Meta九天后发布的Mac客户端。此外,Muse可以使用用户提供的凭据连接到服务并代表用户行事,但企业安全团队对其访问权限几乎没有中央可见性。Meta计划在2026年晚些时候推出“机密VM”以限制其对用户数据的访问。VentureBeat的测试显示,Muse可以将纯文本提示转化为具有实际功能的商业工具,并在连接的服务中执行写操作,但企业安全团队仍需从API密钥发行日志、连接器活动和底层服务的审计跟踪等来源获取可见性。