造成数百万损失并引发火灾的冰柜控制器入侵事件,根源在于安全防护薄弱
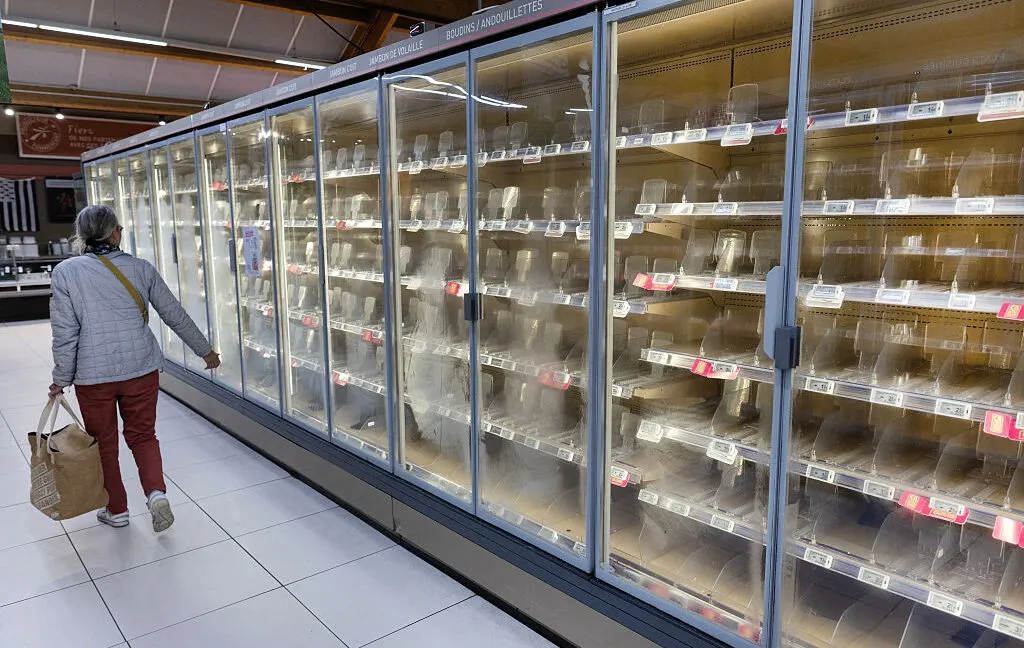
一起造成数百万损失并引发火灾的冰柜控制器入侵事件,被指源于基本安全措施缺失。报道称,受影响的门店不仅在使用固件过时的控制器,很可能也没有把设备置于VPN之后,也没有设置仅允许特定IP地址登录的限制名单。这些防护措施本属标准做法,却常常未被落实。在此次事件中,这一疏漏导致了大规模入侵,损失可能高达数千万乃至数亿欧元。据报道,西班牙、葡萄牙、波兰、德国和比利时也受到影响。安全研究机构Pen Test Partners的研究人员周三表示,有两件事本可以改变结果,其中良好的网络安全习惯本可阻止此次入侵:将控制器从公共互联网上撤下,把远程访问置于VPN和IP白名单之后,以受控、自有并有记录的方式将第三方设备接入网络,而不是让其留在承包商自己的连接上,同时更改已知凭据和默认凭据,并将系统更新到最新版本。安全公司Claroty的研究人员去年10月就曾警告忽视这些常识性措施的风险,美国网络安全和基础设施安全局今年2月也发出过类似警告。Copeland在电子邮件中承认,在一代已停产、停止支持的控制器中发现了漏洞,并表示正与客户合作,防止今后发生类似事件。Danfoss代表未立即回应置评请求;据CNN报道,该公司同样提到了已停产的型号。截至目前,攻击者仍未现身发声,这意味着其动机可能是大规模破坏,也可能是某个国家行为体或其他国际行为者意图在整个欧洲大陆制造混乱。报道认为,这一事件凸显了多数企业中财务部门与安全部门之间的矛盾:在看不到切实收益或节省的情况下,一些公司不愿斥巨资更换设备,往往直到遭受毁灭性入侵后才意识到这笔投资的价值。受影响连锁超市的高管很可能会从中吸取惨痛教训,但这一警示能否促使其他企业改变做法,目前尚不清楚。